Blogs
CVE-2026-31431 Linux 提權漏洞復現
PoC 來源 CVE-2026-31431 (“Copy Fail”) Toolkit 只改 page cache 將 uid 改成 0000(root),因為只改在記憶體所以重開機後就會正常,主要是利用 AF_ALG + splice 觸發漏洞,把 UID 改成 “0000″。應該是只支援 4 位數 uid。 exploit 原始碼 #!/usr/bin/env python3
# CVE-2026-31431 (“Copy Fail”) local privilege escalation.
#
# AUTHORIZED TESTING ONLY. Use only on hosts you own or
 Yoyo Shih
資安實作-駭進中國蝦皮釣魚網站
本文僅做於教育使用,不得用於非法用途 根據中華民國刑法
第 358 條
無故輸入他人帳號密碼、破解使用電腦之保護措施或利用電腦系統之漏洞,而入侵他人之電腦或其相關設備者,處三年以下有期徒刑、拘役或科或併科三十萬元以下罰金。
第 359 條
無故取得、刪除或變更他人電腦或其相關設備之電磁紀錄,致生損害於公眾或他人者,處五年以下有期徒刑、拘役或科或併科六十萬元以下罰金。
第 360 條
無故以電腦程式或其他電磁方式干擾他人電腦或其相關設備,致生損害於公眾或他人者,處三年以下有期徒刑、拘役或科或併科三十萬元以下罰金。
第 361 條
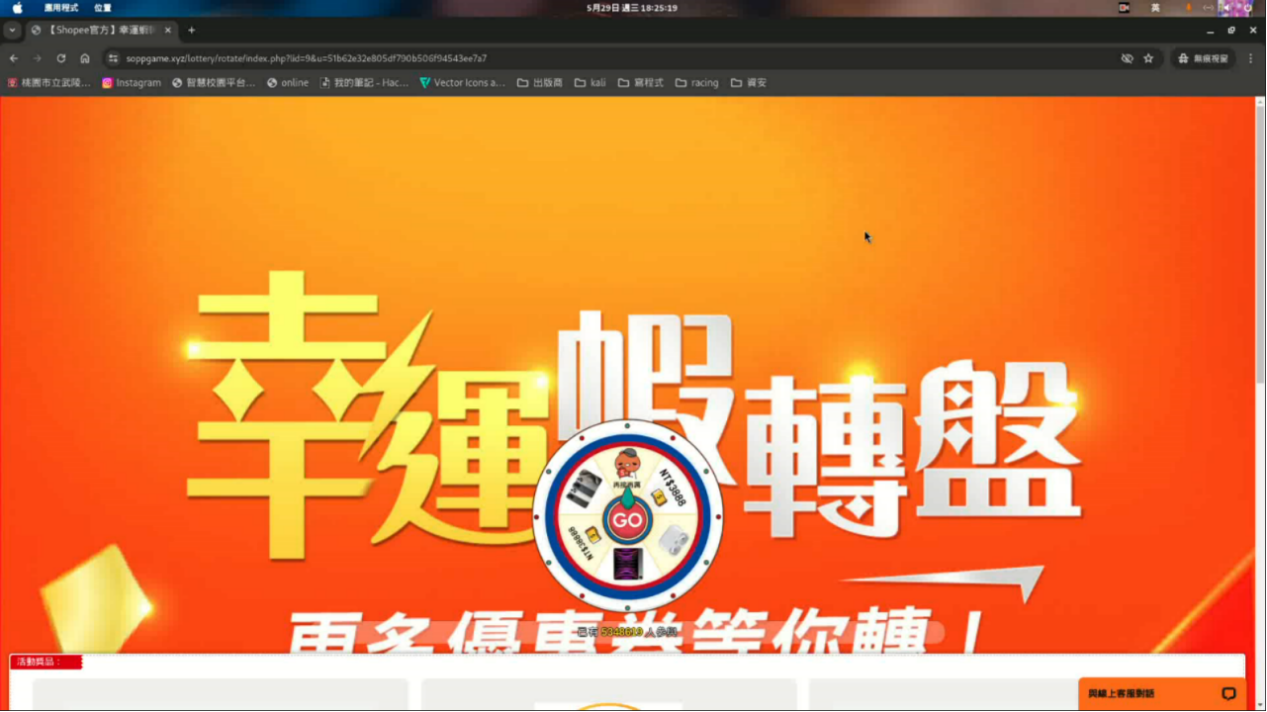
對於公務機關之電腦或其相關設備犯前三條之罪者,加重其刑至二分之一。 前言 這個網站我同學家人的IG被盜用,然後再傳送給我同學的一個連結,可真是社交工程攻擊中的社交工程攻擊 網站內容 (連後台也在彷微信,此站牛而逼之) 偵查 在任何的資安攻擊中,首要做的事都是『偵查』,所以首先我們先來對這個網頁進行偵查(我一開始是不知道有後台的) 我這裡是先使用dirbuster,畢竟這個網頁從網址列一看就可以感受到漏洞之多,
 Yoyo Shih
AIS3 2025 心得
今年總算是已經考完大學了,就來繼續完成 AIS3 大滿貫的第二 part,AIS3(Senior 好啦這是我自己叫的)。通常進入 AIS3 會有兩種甄選方式,pre-exam 或是甄選,我是第一次報名參加,在 MyFirstCTF 的時候我就有預感我會把 pre-exam 炸掉,果不其然,我的 pre-exam 只有大概 170 名左右,肯定是無緣了;但甄選的部分,很神奇的是我居然正取了。 這次甄選的內容我把我參加過 ISIP 的所有活動都寫出來,然後推薦信則是請~~愛我的~~陳政典老師幫我寫,然後想要學習的內容都是官腔寫法,因此我到現在依然很納悶我是怎麼錄取的。(個人小臆測應該是去年 AIS3 Junior 的最佳專題)。 然後因為議程真的太多,而且有時候晚上熬夜趕專題,所以我就挑一些我覺得對我最有幫助的議程來寫寫心得吧! 接下來就開始講講課程在幹嘛吧。 D-0 雖然交大離我家大概只要一個半小時,
 Yoyo Shih
自組Lab心得
硬件清單 * MB:MSI H310-F pro mining board $980 * CPU:Intel Core i3-8100(4C4T 3.6 GHz) 自有零件 * RAM:8+8 G 自有零件 * PSU:藍鯨450W $200 * SSD:120G sata ssd 自有零件 * HDD:4*1TB 3.5″HDD $180/顆 * HBA Card:LSI MegaRAID SAS 2008 Falcon 前輩免費贈送 * Case:SilverStone
 Yoyo Shih